Ce type de découverte n’est pas rare en soi : les bases de données volées circulent en permanence entre cybercriminels. Ce qui frappe ici, c’est l’ampleur du lot et sa fraîcheur, puisque les fichiers ont été mis en ligne il y a quelques semaines seulement, avant d’être identifiés et signalés.
Une découverte hors norme sur le darkweb
L’alerte vient de ZATAZ, média spécialisé dans la veille cybercriminelle, qui surveille en continu les espaces de stockage utilisés par les pirates pour échanger ou vendre des données volées. Le SVZI a mis la main sur cinq fichiers distincts, déposés en l’espace de deux semaines sur un serveur mal sécurisé. Une fois assemblés, ces fichiers totalisent 1,7 milliard de lignes rattachées à des adresses email ou des comptes liés à la France.
Le stockage n’était pas un espace confidentiel réservé à quelques initiés. Il s’agissait d’un service cloud accessible via une erreur de configuration, ce qui explique à la fois la découverte par des chercheurs en sécurité et le risque qu’un nombre indéterminé d’autres acteurs y aient déjà eu accès avant la fermeture.
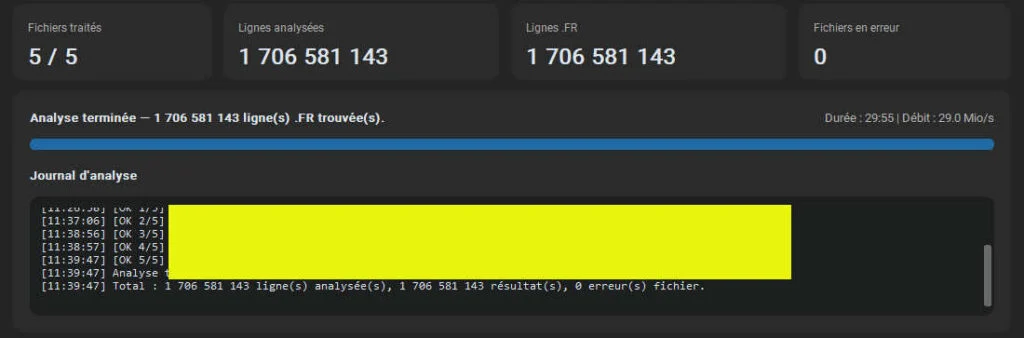
Chiffres clés : 25 identifiants par Français
Rapporté à la population française, ce volume équivaut à près de 25 identifiants par habitant, selon les calculs relayés par Capital. Ce chiffre ne signifie pas que chaque Français possède 25 comptes piratés différents : une bonne partie des lignes correspond à des doublons, des adresses email réutilisées sur plusieurs services, ou des combinaisons identifiant/mot de passe collectées à des dates différentes pour un même compte.
Il reste que la masse est considérable. Un tel volume dépasse largement les fuites ponctuelles habituellement recensées en France, comme celle ayant touché 2,1 millions d’abonnés SFR en juillet 2026. Ici, on change d’échelle : ce sont des années de collecte, agrégées et revendues comme un lot unique.
D’où viennent ces données ?
Selon ZATAZ, 69 % du contenu provient de campagnes de phishing menées sur treize ans. Concrètement, il s’agit de faux emails, fausses pages de connexion ou faux SMS ayant piégé des internautes pour leur soutirer directement leurs identifiants. Le reste combine des fuites issues de bases de données d’entreprises mal protégées et des identifiants recyclés depuis d’anciens piratages déjà connus.
Autre donnée préoccupante : parmi les lignes analysées, 529 millions de mots de passe apparaissent en clair, sans aucun chiffrement. Cela signifie qu’un attaquant n’a même pas besoin de les décoder pour les utiliser immédiatement sur d’autres services, en misant sur la réutilisation d’un même mot de passe par un utilisateur.
Comment l’accès a-t-il été arrêté ?
La fermeture de l’accès résulte d’une erreur de l’opérateur du stockage plutôt que d’une intervention judiciaire. Après avoir identifié l’exposition, l’équipe de ZATAZ a alerté les responsables techniques concernés. Le stockage a ensuite été fermé, coupant l’accès public aux cinq fichiers.
Cette fermeture ne garantit toutefois pas que les données n’ont pas déjà été copiées ailleurs. Une fois qu’un fichier de cette taille circule sur un espace accessible, même temporairement, il est raisonnable de considérer qu’il a pu être dupliqué par d’autres acteurs avant sa disparition.
Que doit faire un Français ?
Face à un volume aussi large, il est difficile de savoir précisément si l’on figure parmi les comptes concernés. Quelques réflexes limitent cependant les risques :
- changer les mots de passe des comptes sensibles (banque, email principal, réseaux sociaux) et éviter de réutiliser le même mot de passe sur plusieurs services ;
- activer la double authentification quand elle est disponible, notamment sur les messageries et les comptes bancaires ;
- rester attentif aux emails ou SMS demandant une connexion urgente, un moyen classique pour exploiter des identifiants volés en tentant du phishing ciblé ;
- vérifier régulièrement si une adresse email a été compromise via des outils de vérification reconnus.
Notre guide complet sur la cybersécurité en 2026 détaille ces gestes pas à pas, et notre article dédié au phishing aide à repérer les arnaques les plus courantes avant qu’elles ne débouchent sur une fuite d’identifiants.
Cette découverte confirme une tendance de fond : la majorité des fuites massives ne vient pas d’un piratage spectaculaire unique, mais de l’accumulation silencieuse de campagnes de phishing menées sur plusieurs années. Le volume impressionne, mais le vrai enjeu reste individuel, celui de ne pas réutiliser un mot de passe compromis d’un service à l’autre.