

Le phishing n’a rien de nouveau, mais il se perfectionne. En 2025, les messages frauduleux sont de plus en plus personnalisés : votre prénom, votre IBAN ou votre numéro de plaque peuvent apparaître dans un SMS ou un email pour lui donner une apparence de légitimité. Comprendre les mécanismes de ces arnaques reste la meilleure protection.
Pour aller plus loin sur la sécurisation de votre vie numérique, consultez notre guide complet cybersécurité : protéger ses données personnelles sur internet.
Points essentiels
- Le phishing représente 1 assistance sur 3 traitée par cybermalveillance.gouv.fr en 2025, tous publics confondus.
- Le smishing (phishing par SMS) a bondi de +2 500 % au 1er semestre 2025, selon un rapport Proofpoint.
- Les arnaques les plus répandues en France : faux colis (Mondial Relay), fausse confirmation de commande (Amazon), faux péage autoroutier, fausse carte Vitale (Ameli).
- Un lien frauduleux peut être détecté avant le clic : survolez-le pour voir l’URL réelle, et vérifiez le nom de domaine exact.
- Si vous avez cliqué : ne saisissez rien, changez vos mots de passe immédiatement, contactez votre banque si des données bancaires ont été communiquées.
- En France, 4 canaux officiels permettent de signaler : phishing-initiative.fr, 33700, signal-spam.fr et cybermalveillance.gouv.fr.
C’est quoi le phishing ?
Le phishing, ou hameçonnage en français, est une technique d’escroquerie qui consiste à se faire passer pour un organisme de confiance (banque, administration, service de livraison) afin de soutirer des informations sensibles : mots de passe, numéro de carte bancaire, données personnelles.
Le terme vient de l’anglais « fishing » : les cybercriminels lancent leurs hameçons à grande échelle et attendent que quelqu’un morde.
On distingue plusieurs variantes. L’email reste le canal le plus utilisé, mais le smishing (phishing par SMS) progresse très vite. Une troisième forme passe par les faux sites internet : une copie quasi parfaite d’un site officiel, conçue pour recueillir vos identifiants ou vos coordonnées bancaires dès que vous les tapez.
L’objectif est toujours le même : voler vos données pour les revendre, vider un compte bancaire ou usurper votre identité.
Les 6 signes qui trahissent un email ou SMS frauduleux
Même les arnaques bien ficelées laissent des traces. Voici ce qui doit déclencher votre méfiance, concrètement.
- L’expéditeur est bizarre. L’adresse email ne correspond pas à l’organisation prétendue : « ameli-remboursement@securite-sociale-fr.net » n’a rien à voir avec ameli.fr. Pour les SMS, le numéro est souvent un mobile classique ou un numéro étranger.
- Le message crée une urgence artificielle. « Votre compte sera suspendu dans 24 h », « Action requise immédiatement » : la pression est délibérée pour vous empêcher de réfléchir.
- Le lien ne mène pas là où il prétend. En survolant le lien (sans cliquer), l’URL réelle s’affiche en bas de l’écran ou dans une info-bulle. Si elle ne correspond pas au domaine officiel, fuyez.
- Une pièce jointe inattendue. Une facture, un document douanier ou un « bon de livraison » que vous n’attendez pas : n’ouvrez pas.
- Des fautes d’orthographe ou un style maladroit. Moins fréquent qu’avant avec les outils d’IA, mais encore présent : tournures bancales, accents manquants, traductions approximatives.
- On vous demande des informations sensibles. Aucun organisme sérieux ne demande votre mot de passe, votre code PIN ou votre numéro de carte bancaire par email ou SMS.
Exemples concrets que vous avez peut-être reçus :
- un SMS qui vous annonce un colis bloqué au nom de La Poste ou DHL avec un lien pour « choisir une nouvelle date de livraison » ;
- un email Ameli vous invitant à renouveler votre carte Vitale en renseignant vos coordonnées bancaires ;
- une fausse confirmation de commande Amazon demandant d’annuler un achat que vous n’avez pas passé.
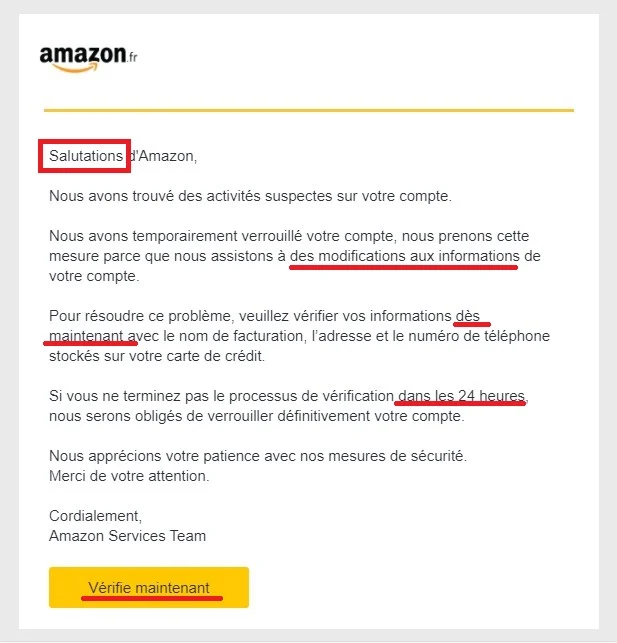
Exemples d’arnaques phishing les plus courantes en France en 2025
Selon cybermalveillance.gouv.fr, plusieurs campagnes ont dominé le paysage du phishing en 2025 en France.
La fausse confirmation de commande Amazon a été bien plus présente en 2025 que les années précédentes. Ces emails sont personnalisés avec votre nom et parfois votre IBAN, ce qui les rend très crédibles. Le message indique qu’un abonnement ou un achat vient d’être débité, et vous invite à cliquer pour annuler. L’objectif réel : récupérer vos identifiants Amazon ou vos coordonnées bancaires.
Le faux avis de passage colis reste la technique la plus répandue. La marque la plus usurpée en 2025 est Mondial Relay. Un SMS vous informe d’un « problème de livraison » et vous demande de régler 1 à 2 euros pour le réacheminement. Une variante observée à l’été 2025 : des SMS contenant simplement « Bonjour, vous êtes chez vous ? » pour contourner les filtres anti-spam des applications de messagerie, avant d’envoyer un lien malveillant une fois que vous avez répondu.
Le faux péage autoroutier est apparu début 2025, exploitant le déploiement des péages en flux libre. Des SMS imitant Vinci Autoroutes (ULYS) ou SANEF vous réclament un impayé fictif.

Les campagnes Ameli (renouvellement carte Vitale) et impôts sont moins massives qu’en 2024, mais restent actives, notamment en fin d’année pour la carte Vitale.
Comment vérifier un lien ou un site suspect
La règle la plus simple : survolez le lien avant de cliquer.
Sur ordinateur, l’URL réelle s’affiche en bas à gauche du navigateur.
Sur mobile, maintenez votre doigt appuyé sur le lien pour faire apparaître une prévisualisation. Si l’adresse affichée ne correspond pas au site officiel attendu, n’allez pas plus loin.
Vérifiez ensuite deux éléments sur le site lui-même : la présence du cadenas HTTPS (nécessaire, mais pas suffisant, les sites frauduleux peuvent aussi l’avoir) et surtout le nom de domaine exact. « ameli-carte-vitale.fr » n’est pas « ameli.fr ». Une lettre ajoutée, un tiret ou une extension différente suffisent à créer un faux site convaincant.
Pour aller plus loin, vous pouvez coller l’URL suspecte dans VirusTotal, qui la soumet à plusieurs dizaines de moteurs d’analyse en quelques secondes. Google Safe Browsing propose un outil similaire.

Enfin, ne vous fiez jamais à l’apparence visuelle d’un site : reproduire le logo et les couleurs d’Ameli ou d’EDF prend moins d’une heure pour un escroc expérimenté.
J’ai cliqué sur un lien de phishing : que faire maintenant ?
Ne paniquez pas, mais agissez vite. Voici les étapes dans l’ordre.
Si vous n’avez rien saisi sur la page qui s’est ouverte, le risque est limité. Fermez l’onglet et ne revenez pas sur ce lien. Si un téléchargement a démarré automatiquement, coupez immédiatement votre connexion Wi-Fi ou données mobiles pour l’interrompre, puis scannez votre appareil avec un antivirus à jour.
Si vous avez entré des identifiants (email, mot de passe), changez votre mot de passe immédiatement sur le vrai site concerné, et sur tous les sites où vous utilisez le même mot de passe. Activez la double authentification (2FA) si ce n’est pas encore fait : même si un attaquant a votre mot de passe, il ne pourra pas se connecter sans le second facteur. Un article dédié à la double authentification vous explique comment la mettre en place.
Si vous avez communiqué des données bancaires (numéro de carte, code CVV, identifiants de banque en ligne), contactez votre banque sans attendre pour faire opposition et signaler la fraude. Les banques ont des cellules dédiées disponibles 24h/24. Conservez les preuves (captures d’écran du message reçu) pour votre déclaration.
Dans tous les cas, signalez le message aux canaux officiels détaillés ci-dessous.
Comment signaler une arnaque phishing en France
Quatre canaux officiels existent en France, chacun avec un rôle précis.
Phishing-initiative.fr permet de soumettre directement une URL frauduleuse. Le lien est analysé puis bloqué dans les navigateurs partenaires, ce qui protège les prochaines victimes potentielles. C’est le canal le plus rapide pour neutraliser un faux site.
Le 33700 est le numéro dédié aux SMS frauduleux : transférez simplement le SMS suspect à ce numéro, votre opérateur le traite. Gratuit depuis un téléphone français.
Signal-spam.fr centralise le signalement des spams et emails de phishing. Vous pouvez y déposer directement le message suspect via leur formulaire ou leur extension navigateur.
Enfin, cybermalveillance.gouv.fr est la plateforme d’assistance aux victimes. Si vous avez subi un préjudice (données volées, argent débité), c’est ici que vous pouvez obtenir un accompagnement personnalisé et préparer un dépôt de plainte. Le service 17Cyber permet également d’être mis en relation avec des professionnels référencés.
5 bonnes pratiques pour ne plus tomber dans le piège
Activez la double authentification sur tous vos comptes importants : banque, email, réseaux sociaux. C’est la mesure la plus efficace contre les conséquences d’un phishing réussi.
Utilisez un gestionnaire de mots de passe (Bitwarden, 1Password, ou l’option intégrée à votre navigateur). Il génère des mots de passe uniques pour chaque site, ce qui rend inutile de se souvenir de tout, et empêche qu’un mot de passe volé sur un site serve ailleurs. Notre article sur les gestionnaires de mots de passe compare les principales options.
Ne cliquez jamais sur un lien reçu par email ou SMS pour accéder à votre banque, à Ameli ou aux impôts. Tapez l’adresse officielle directement dans votre navigateur, ou utilisez vos favoris. Ce réflexe seul déjoue la grande majorité des arnaques.
Soyez plus méfiant encore sur mobile. Le smishing est en forte hausse : l’écran réduit rend l’URL difficile à lire, et le doigt est plus rapide que la réflexion. Prenez le temps de vérifier avant d’agir.
Enfin, mettez à jour vos appareils et applications régulièrement. Les mises à jour corrigent des failles de sécurité exploitées par certains liens malveillants, notamment ceux qui déclenchent un téléchargement automatique.
Le phishing reste redoutablement efficace parce qu’il exploite la précipitation, pas la technique. Un message qui crée de l’urgence, une URL qui ressemble à l’original, un design copié-collé : la plupart des arnaques tiennent à ces trois ingrédients. Les reconnaître prend quelques secondes. Pour approfondir votre culture de la cybersécurité au-delà du phishing, retrouvez notre guide complet sur la protection de vos données personnelles.



