

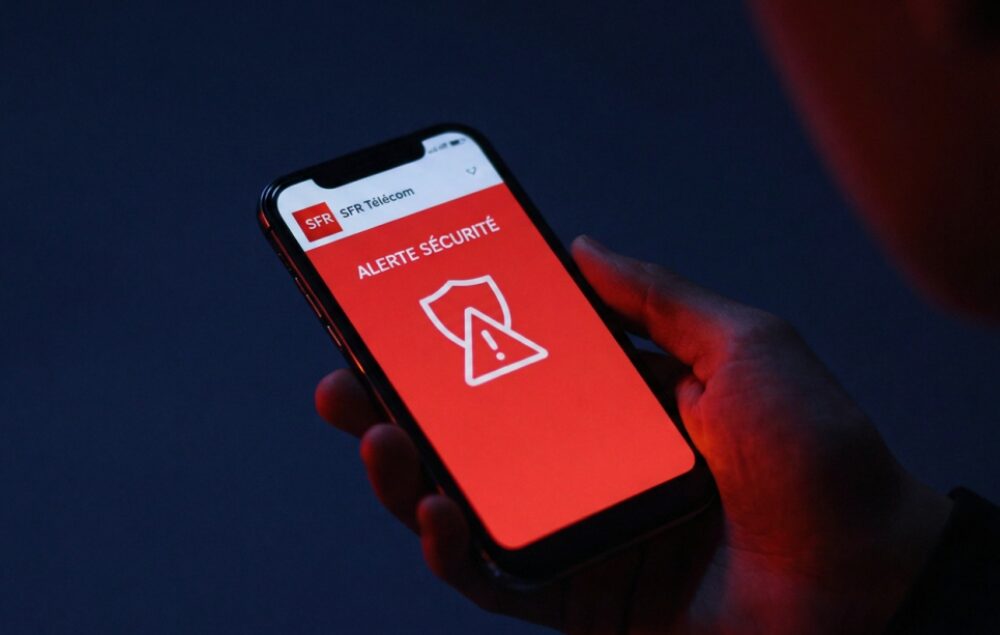
Cet incident de fuite de donnée pour SFR s’inscrit dans une série noire qui frappe la France depuis le début de l’année. Le pays est devenu le deuxième pays le plus touché au monde par les fuites de données en 2026, selon une étude relayée par Les Numériques.
Face à cette menace concrète, les gestes à adopter sont simples et accessibles à tous.
Qu’est-ce qui s’est passé ? La fuite SFR expliquée
La revendication a été publiée le 17 juillet 2026 sur des forums spécialisés, et relayée par le service de veille FrenchBreaches. Le fichier en circulation contiendrait 2,1 millions de lignes de données clients SFR : des abonnés à des offres mobile ou fixe dont les informations auraient été extraites sans autorisation.
🔴🇫🇷 SFR visé par une fuite de données revendiquée : plus de 2,1 millions de personnes potentiellement concernées.
— Seb (@seblatombe) July 17, 2026
Plus de 2 millions de personnes pourraient être concernées par cette fuite comprenant des informations personnelles, techniques et relatives aux abonnements des… pic.twitter.com/yURPkBrtiw
La veille, le 16 juillet, c’est le groupe hôtelier Accor qui était touché par une fuite similaire. Le 15 juillet, c’était au tour de Croq’Vacances. Trois incidents majeurs en trois jours : la cadence illustre l’accélération des attaques ciblant des bases de données françaises de grande envergure.
SFR n’en est pas à sa première exposition
En décembre 2025, l’opérateur avait déjà subi une cyberattaque ayant conduit à une fuite de données personnelles, rapportée par Le Parisien.
L’opérateur avait alors affirmé qu’aucune donnée bancaire n’avait été compromise, une précision qui s’applique également à l’incident du 17 juillet selon les premières informations disponibles.
La France, 2e pays mondial touché par les fuites
Entre janvier et mars 2026, la France a vu 23,5 millions de comptes compromis, sur un total de 210,3 millions à l’échelle mondiale. C’est une hausse de 108 % par rapport au quatrième trimestre 2025, selon les données compilées et relayées par Les Numériques. Le pays se retrouve deuxième mondial, derrière les États-Unis.
Les services publics ont été en première ligne. Le 14 avril 2026, une faille de type IDOR dans ÉduConnect a exposé les données de 3,5 millions d’élèves mineurs :
- bulletins scolaires,
- rapports ASSR2,
- identifiants.
Le lendemain, le 15 avril, l’Agence nationale des titres sécurisés (ANTS) confirmait à son tour l’exposition de 11,7 millions de comptes, tandis que le pirate revendiquait entre 18 et 19 millions d’enregistrements. La messagerie d’État Tchap a également figuré dans la liste des services touchés en 2026.
Pour aller plus loin sur les bonnes pratiques face à ce contexte, le guide complet cybersécurité 2026 d’ActusWeb détaille les outils et réflexes fondamentaux pour protéger sa vie numérique.
Quelles données de SFR sont exposées ?
D’après les informations publiées par FrenchBreaches, les champs présents dans le fichier en circulation sont les suivants :
- Nom et prénom
- Adresse postale
- Numéro de téléphone
- Identifiant client SFR
- Type d’offre souscrite
Aucune donnée bancaire (numéro de carte, RIB, coordonnées de paiement) ne figure dans le fichier selon les premières analyses. SFR n’avait pas encore publié de communication officielle au moment de la rédaction de cet article. Une notification aux abonnés concernés reste néanmoins possible dans les prochains jours, conformément aux obligations du RGPD.
Même sans coordonnées bancaires, la combinaison nom, adresse et téléphone suffit pour des tentatives de phishing ciblé, de démarchage frauduleux ou d’usurpation d’identité partielle. Le risque ne doit pas être sous-estimé.
Les 5 gestes immédiats pour protéger votre compte
Si vous êtes abonné SFR, voici ce qu’il faut faire sans attendre.
Changer votre mot de passe SFR est la première étape. Rendez-vous sur « Mon Espace SFR », changez le mot de passe de votre compte client et choisissez une combinaison longue et unique, que vous n’utilisez pas ailleurs.
Activez ensuite l’authentification à deux facteurs (2FA) si l’opérateur le propose dans vos paramètres de sécurité. Ce mécanisme empêche un tiers d’accéder à votre compte même s’il connaît votre mot de passe.
Surveillez vos relevés bancaires et vos SMS dans les prochaines semaines. Les données volées sont souvent revendues et exploitées plusieurs mois après la fuite initiale. Un message vous demandant de « valider votre identité » ou de « confirmer une commande » doit éveiller la méfiance.
Signalez tout message suspect sur la plateforme signal-spam.fr ou par SMS au 33 700. Pour les appels frauduleux, le service Bloctel permet de limiter le démarchage non sollicité.
Enfin, vérifiez si d’autres comptes utilisent les mêmes identifiants que ceux de votre espace SFR, et changez-les un par un. Un gestionnaire de mots de passe (Bitwarden, 1Password, KeePass) facilite grandement cette démarche.
Qui contacter ? Vos droits après une fuite
En tant qu’abonné potentiellement concerné, vous avez le droit de demander à SFR quelles données vous concernant ont été exposées. Cette demande d’accès s’exerce directement auprès du délégué à la protection des données (DPO) de l’opérateur, par courrier ou via le formulaire de contact de votre espace client.
Si SFR ne vous répond pas dans un délai d’un mois, ou si la réponse est insatisfaisante, vous pouvez déposer une plainte auprès de la CNIL. L’autorité française de protection des données dispose du pouvoir de sanctionner les entreprises qui ne respectent pas leurs obligations de sécurité et de notification.
SFR a l’obligation légale d’informer la CNIL dans les 72 heures suivant la découverte d’une violation, et de notifier les personnes concernées si le risque pour leurs droits est élevé. Si vous n’avez reçu aucun message de la part de l’opérateur dans les prochains jours, il est légitime de les relancer.
En cas de préjudice prouvé (usurpation d’identité, ouverture frauduleuse d’un contrat à votre nom), une action en responsabilité civile est envisageable. Des associations comme « Que Choisir » accompagnent les particuliers dans ces démarches.
La fuite SFR du 17 juillet 2026 est un rappel concret que les données personnelles des abonnés à des opérateurs grand public ne sont pas à l’abri. Changer son mot de passe et activer le 2FA prend cinq minutes : dans le contexte actuel, ce n’est plus optionnel.
Sources : FrenchBreaches, Les Numériques
Autodidacte, un peu barré, passionné par les dernières technologies. Julien surveille les moindres faits et gestes des GAFAM et vous ramène les infos les plus croustillantes avant tout le monde.


