Corrigée en mai 2026, cette faille permet à un attaquant non authentifié de contourner l’étape de connexion en exploitant des cookies dont l’intégrité n’est pas suffisamment vérifiée. Plusieurs mois après la publication du correctif, des chercheurs constatent que l’exploitation continue et touche des secteurs sensibles comme la santé, l’éducation, l’administration et l’énergie.
Ce qui se passe : la faille GlobalProtect exploitée par Qilin et INC
La CVE-2026-0257 est une faille de contournement d’authentification affectant le portail et la passerelle GlobalProtect, la solution VPN intégrée aux pare-feu PAN-OS de Palo Alto Networks. Le problème vient de cookies de session dont la validation d’intégrité est insuffisante, ce qui permet à un attaquant de forger ou de rejouer une session sans passer par l’étape de connexion classique.
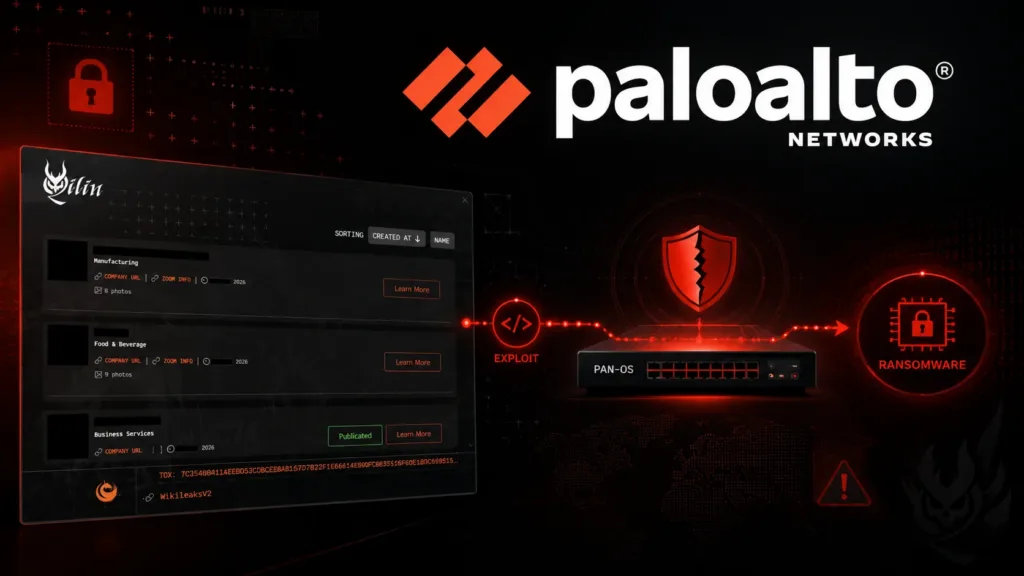
Unit 42, l’équipe de recherche de Palo Alto Networks, a mis à jour son threat brief le 19 octobre 2026 pour confirmer que des opérateurs de rançongiciels tentent d’exploiter cette faille. Deux groupes sont nommés : Spikey Scorpius, plus connu sous le nom de Qilin, et Tarnished Scorpius, alias Inc. Selon Unit 42, les attaquants exploitent la vulnérabilité pour obtenir un premier accès aux réseaux ciblés, avant de contourner le MFA pour établir une session VPN complète.
À lire aussi
Comment l’attaque contourne le MFA
Le scénario décrit par les chercheurs suit un schéma assez constant. Une fois la session VPN ouverte sans double authentification, les attaquants se déplacent vers vCenter, l’outil de gestion des environnements virtualisés de VMware, puis désactivent les contrôles de sécurité des hyperviseurs ESXi.
Ils extraient ensuite des identifiants hors ligne directement depuis le disque virtuel d’un contrôleur de domaine, une méthode qui évite de déclencher les alertes habituelles liées à l’accès à Active Directory.
Arctic Wolf, qui a analysé plusieurs intrusions remontant à juin 2026, détaille des étapes supplémentaires observées sur le terrain : désactivation de Microsoft Defender, effacement des journaux Windows, extraction de la base Active Directory via l’outil ntdsutil, puis mouvement latéral à l’aide de PsExec. L’objectif final reste le déploiement du rançongiciel une fois l’accès consolidé sur l’ensemble du réseau.
Quelles versions sont touchées
La faille concerne plusieurs branches de PAN-OS ainsi que certaines configurations de Prisma Access. D’après l’avis publié par Palo Alto Networks et relayé par Rapid7 et Arctic Wolf, sont concernées les versions suivantes avant application des correctifs :
- PAN-OS 12.1 antérieur à 12.1.4-h6 ou 12.1.7, PAN-OS 11.2 antérieur à 11.2.4-h17,
- 11.2.7-h14, 11.2.10-h7 ou 11.2.12, PAN-OS 11.1 antérieur à plusieurs builds intermédiaires jusqu’à 11.1.15,
- et PAN-OS 10.2 antérieur à 10.2.18-h6.
Les pare-feu Cloud NGFW ne sont pas concernés.
L’avis initial, publié le 13 mai 2026, classait la faille en sévérité moyenne. Le score a été révisé le 29 mai, une pratique courante lorsque l’exploitation réelle révèle un impact plus large que prévu initialement. Certaines sources évoquent un score CVSS de 7,8, mais les chiffres exacts et la liste définitive des builds corrigés doivent être vérifiés sur l’avis officiel de Palo Alto Networks, qui reste la seule référence à jour sur ce point. La faille n’est d’ailleurs exploitable que dans certaines configurations, notamment lorsque les cookies d’override d’authentification sont activés avec des paramètres de certificats particuliers.
Que faire si vous êtes concerné
Les recommandations convergent entre l’éditeur et les équipes de réponse à incident. Arctic Wolf propose une marche à suivre en quatre temps pour toute entreprise utilisant un déploiement PAN-OS ou Prisma Access exposé sur Internet :
- Appliquer sans délai le correctif correspondant à la version installée
- Couper toutes les sessions GlobalProtect actives après la mise à jour, pour invalider d’éventuels cookies déjà compromis
- Faire tourner les identifiants de domaine sensibles, dont le compte KRBTGT, en cas de suspicion d’intrusion
- Rechercher des traces d’exécution suspecte, notamment depuis le dossier C:\PerfLogs, et centraliser les journaux Windows dans un SIEM pour faciliter la détection
Pour une entreprise qui a déjà été ciblée entre juin et octobre 2026, un simple correctif ne suffit pas : il faut partir du principe qu’un accès a pu être obtenu avant la mise à jour, et chercher activement des signes de compromission sur les contrôleurs de domaine et les hyperviseurs ESXi.
Pourquoi le MFA ne suffit pas
Cette affaire rappelle une évidence trop souvent oubliée : la double authentification protège l’étape de connexion, pas les failles situées en amont ou en dessous de cette étape. Ici, les cookies de session mal validés permettent de contourner entièrement le mécanisme d’authentification, MFA compris, puisque l’attaquant n’a jamais besoin de fournir le second facteur.
Le MFA reste une protection utile contre le vol de mot de passe classique, mais il ne remplace pas un correctif de sécurité sur l’équipement qui gère l’accès au réseau.
Pour les administrateurs réseau, y compris ceux qui gèrent une infrastructure de taille modeste, le message est direct : vérifier la version de PAN-OS installée, appliquer le correctif disponible depuis mai 2026, et ne pas se reposer uniquement sur la double authentification comme rempart contre ce type d’attaque.
D’autres équipementiers réseau ont connu des défauts similaires ces dernières années, un rappel que le patch management reste une priorité même pour des produits de sécurité réputés fiables.
Plus largement, cette campagne illustre la place centrale que prennent les équipements VPN d’entreprise dans la chaîne d’attaque des groupes de rançongiciels. Qilin et Inc ne sont pas des nouveaux venus : les deux groupes figurent parmi les opérateurs les plus actifs recensés ces derniers mois, et cette faille leur offre un point d’entrée fiable tant que les correctifs ne sont pas généralisés.
Pour suivre l’actualité liée aux vulnérabilités et aux menaces informatiques, la rubrique Tech d’ActusWeb reste à jour sur ces sujets.