

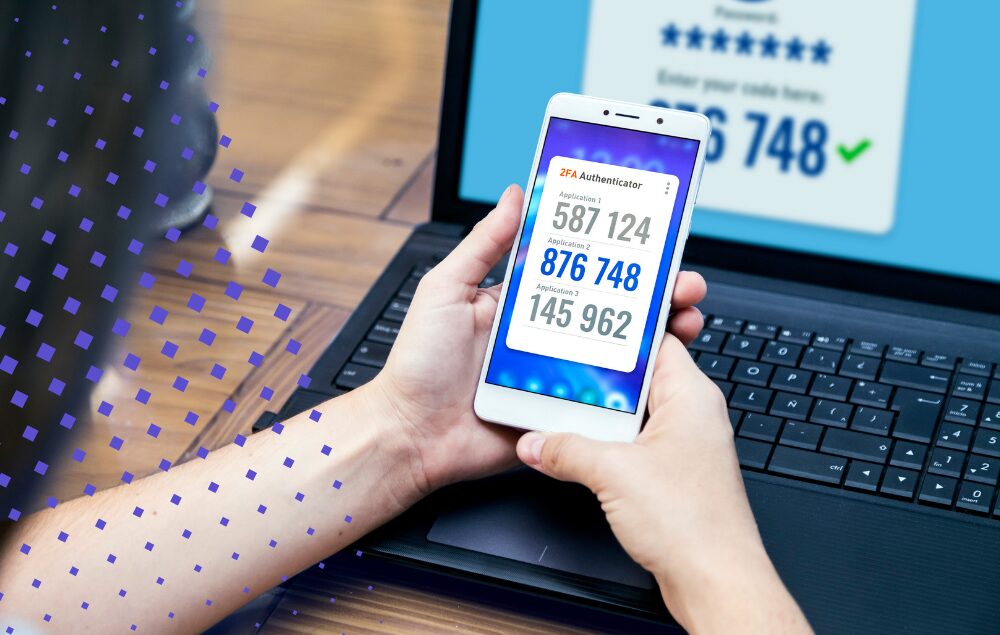
Chaque année, des millions de mots de passe finissent dans des bases de données piratées, revendues en quelques heures sur des forums spécialisés. Un seul mot de passe volé suffit à compromettre un compte mail, un réseau social ou un accès bancaire.
La 2FA ajoute un deuxième verrou : même si votre mot de passe fuit, l’attaquant reste bloqué. C’est la mesure de sécurité la plus simple et la plus efficace que vous puissiez adopter aujourd’hui. Encore faut-il savoir laquelle choisir et comment l’activer. C’est exactement l’objet de cet article.
Si vous cherchez d’abord à renforcer vos mots de passe eux-mêmes, consultez notre guide pour créer un mot de passe sécurisé : la 2FA et un bon mot de passe forment un duo complémentaire, pas interchangeable.
Points essentiels
- La 2FA ajoute un deuxième facteur de vérification au mot de passe : code temporaire, empreinte ou clé physique.
- Selon Microsoft, l’authentification multifacteur bloque 99,9 % des attaques automatisées sur les comptes.
- Le SMS est la méthode la plus répandue, mais aussi la plus vulnérable (SIM swapping, interception SS7).
- Les applications d’authentification (Google Authenticator, Authy, 2FAS) génèrent un code TOTP hors ligne, bien plus sûr que le SMS.
- Les clés physiques FIDO2 (YubiKey) offrent le niveau de sécurité maximal, car elles vérifient le domaine du site.
- L’activation se fait en quelques minutes sur Google, Apple, Microsoft, Facebook, Instagram et X.
- Les passkeys, déployées par les grandes plateformes, fusionnent mot de passe et 2FA en un seul geste d’authentification.
Qu’est-ce que la 2FA (double authentification) ?
Un mot de passe, c’est un seul verrou sur votre porte. Si quelqu’un le copie, il entre. La 2FA ajoute un deuxième verrou indépendant : pensez à un immeuble où il faut d’abord une clé pour ouvrir la porte, puis un digicode pour franchir le hall. Même avec la clé, impossible d’entrer sans le code.
En pratique, la 2FA (pour « two-factor authentication ») vous demande deux preuves d’identité distinctes au moment de la connexion. Ces preuves sont tirées de trois grandes familles de facteurs. Ce que vous savez : un mot de passe, un code PIN. Ce que vous possédez : un téléphone, une clé physique, une carte à puce. Ce que vous êtes : une empreinte digitale, la reconnaissance faciale.
Pour que la 2FA fonctionne, les deux facteurs doivent appartenir à deux familles différentes. Un mot de passe plus un code PIN, par exemple, ce n’est pas de la 2FA : ce sont deux éléments de la même famille (ce que vous savez). Un mot de passe plus un code envoyé sur votre téléphone, en revanche, combine « ce que vous savez » et « ce que vous possédez ».
Vous croiserez plusieurs termes dans la presse et dans les menus de vos comptes : 2FA, MFA (authentification multifacteur), vérification en deux étapes, double authentification. Dans l’usage courant, ils désignent le même principe. MFA est un terme un peu plus large (il peut inclure trois facteurs ou plus), mais pour la plupart des services grand public, il s’agit bien de deux facteurs.
Pourquoi la 2FA protège même si votre mot de passe est volé
Imaginons un scénario courant. Un site marchand subit une fuite de données. Votre adresse e-mail et votre mot de passe (ou son empreinte mal protégée) se retrouvent dans un fichier téléchargé par des milliers de personnes. Un attaquant lance un script de « credential stuffing » : il teste automatiquement cette combinaison identifiant/mot de passe sur Gmail, Facebook, Amazon et d’autres services.
Si vous utilisez le même mot de passe partout (et selon Microsoft, jusqu’à 73 % des mots de passe sont réutilisés), l’attaquant entre dans vos comptes en quelques secondes.
Avec la 2FA activée, le scénario change. L’attaquant saisit votre mot de passe, le service lui demande un deuxième facteur (un code temporaire, une validation biométrique, une clé physique). L’attaquant ne l’a pas. Connexion refusée. Fin de l’attaque.
Microsoft a mesuré l’impact sur ses propres services : la MFA bloque plus de 99,9 % des attaques automatisées sur les comptes. Le chiffre est éloquent, et il concerne les attaques les plus fréquentes : credential stuffing, password spraying, phishing de masse. Le phishing reste d’ailleurs l’un des vecteurs d’attaque les plus courants pour récupérer un mot de passe : la 2FA constitue alors le dernier rempart entre l’attaquant et votre compte.
Les trois méthodes 2FA, du moins sûr au plus sûr
Toutes les formes de 2FA ne se valent pas. Voici les trois grandes méthodes, classées par niveau de sécurité croissant.
SMS ou appel vocal : le minimum, à défaut de mieux
C’est la méthode la plus répandue. Vous recevez un code à 6 chiffres par SMS ou par appel vocal, valable quelques minutes. L’avantage est évident : pas d’application à installer, n’importe quel téléphone suffit.
Le problème, c’est que le SMS est vulnérable. Le SIM swapping (portabilité frauduleuse de votre numéro vers une autre carte SIM) permet à un attaquant de recevoir vos codes à votre place. En 2024, le FBI a recensé près de 26 millions de dollars de pertes liées au SIM swapping aux États-Unis, selon les données du IC3.
Le protocole SS7, utilisé par les opérateurs mobiles pour acheminer les SMS, présente aussi des failles connues depuis des années : des attaquants peuvent intercepter vos messages sans toucher à votre carte SIM. Le NIST (l’institut américain de normalisation) a d’ailleurs classé le SMS comme « authentificateur restreint » dans sa révision 2025 du standard SP 800-63B.
Un SMS 2FA reste bien mieux que pas de 2FA du tout. Mais si votre service propose une autre méthode, privilégiez-la.
Application d’authentification : le bon compromis
Les applications comme Google Authenticator, Authy, Microsoft Authenticator ou 2FAS génèrent un code TOTP (time-based one-time password, ou « mot de passe temporaire basé sur le temps ») valable 30 secondes. Ce code est calculé localement sur votre téléphone, sans connexion réseau. Pas de SMS à intercepter, pas de numéro à pirater.
La mise en place est simple : vous scannez un QR code fourni par le service, l’application l’enregistre, et elle génère ensuite un nouveau code toutes les 30 secondes.
- Authy propose une sauvegarde chiffrée dans le cloud, ce qui permet de retrouver vos codes si vous changez de téléphone.
- 2FAS est une alternative open source, sans compte à créer.
Pour gérer vos mots de passe en parallèle, un gestionnaire de mots de passe dédié complète bien ce dispositif.
Le point faible : si vous perdez votre téléphone sans avoir configuré de sauvegarde, l’accès à vos comptes peut devenir compliqué. Pensez à noter vos codes de récupération dans un endroit sûr (pas dans un fichier sur votre bureau).
Clé de sécurité physique : le plus haut niveau de protection
Une clé de sécurité physique (YubiKey, Google Titan, Feitian) est un petit appareil USB ou NFC que vous branchez ou approchez au moment de la connexion. Elle utilise le protocole FIDO2/WebAuthn pour vérifier que le site sur lequel vous vous connectez est bien le site légitime. Si un attaquant vous redirige vers une copie du site (phishing), la clé refuse de s’authentifier, car le domaine ne correspond pas.
C’est la seule méthode qui résiste au phishing par conception. Elle est recommandée pour les comptes à très haut risque : messagerie professionnelle, comptes crypto, journalistes ou militants exposés. Le coût d’une YubiKey se situe entre 30 et 70 euros selon le modèle.
Les passkeys, déployées depuis 2023 par Google, Apple et Microsoft, s’appuient sur le même standard FIDO2. La différence : au lieu d’un objet physique séparé, la clé cryptographique est stockée dans votre appareil (téléphone, ordinateur) et déverrouillée par biométrie ou code PIN. Les passkeys fusionnent le mot de passe et le deuxième facteur en un seul geste. À terme, elles pourraient rendre la 2FA classique superflue, mais tous les services ne les proposent pas encore.
| Méthode | Niveau de sécurité | Résistance au phishing | Facilité d’utilisation |
|---|---|---|---|
| SMS / appel vocal | Faible | Non | Très facile |
| Application TOTP | Bon | Non | Facile |
| Clé physique / Passkey | Maximal | Oui | Facile (après achat) |
Comment activer la 2FA sur vos comptes essentiels
La procédure varie d’un service à l’autre, mais elle suit toujours le même schéma : accéder aux paramètres de sécurité, choisir la méthode 2FA, suivre les étapes de configuration, puis noter les codes de récupération. Voici le chemin pour les principaux comptes.
Google et Gmail
- Rendez-vous sur Mon compte Google, puis cliquez sur « Sécurité » dans le menu latéral.
- Sous « Comment vous connecter à Google », sélectionnez « Validation en deux étapes ». Google propose le SMS, l’application Google Authenticator et la clé de sécurité.
- Choisissez l’application ou la clé si possible. Une fois configuré, Google vous fournit des codes de secours à conserver en lieu sûr.
Apple (identifiant Apple)
Sur iPhone ou iPad
- ouvrez Réglages, touchez votre nom en haut de l’écran, puis « Connexion et sécurité ».
- Sélectionnez « Authentification à deux facteurs » et suivez les instructions. Apple envoie un code de validation sur vos appareils de confiance.
Sur Mac, le chemin est Réglages Système puis identifiant Apple puis Connexion et sécurité.
Microsoft et Outlook
- Connectez-vous sur account.microsoft.com, cliquez sur « Sécurité », puis « Options de sécurité avancées ».
- Activez la vérification en deux étapes. Microsoft propose l’application Microsoft Authenticator (avec notification push), le SMS ou une clé de sécurité. L’application Authenticator est le choix recommandé par Microsoft, d’autant que la firme déploie progressivement les passkeys comme méthode par défaut dans Entra ID.
Facebook, Instagram et X (Twitter)
Sur Facebook :
- Paramètres et confidentialité,
- puis Paramètres,
- puis Espace Comptes (Meta),
- puis Mot de passe et sécurité,
- puis Authentification à deux facteurs.
Vous pouvez choisir l’application d’authentification, le SMS ou la clé de sécurité. Instagram suit le même chemin via l’Espace Comptes Meta.
Sur X (anciennement Twitter) :
- Paramètres,
- puis Sécurité et accès au compte,
- puis Sécurité,
- puis Authentification à deux facteurs.
Attention : depuis 2023, X a réservé la 2FA par SMS aux abonnés Premium. Les comptes gratuits doivent utiliser une application d’authentification ou une clé de sécurité, ce qui est de toute façon plus sûr.concernan
Banque en ligne
En France, la directive européenne sur les services de paiement (DSP2) impose depuis 2019 une authentification forte pour la plupart des opérations bancaires en ligne. Concrètement, votre banque vous demande déjà une validation par empreinte digitale, reconnaissance faciale ou code à usage unique via son application mobile pour confirmer un paiement ou une connexion.
Ce que vous pouvez faire en plus : vérifier que l’accès à l’application bancaire elle-même est protégé par un code PIN ou la biométrie, activer les notifications en temps réel pour chaque opération, et ne jamais valider une demande d’authentification que vous n’avez pas initiée vous-même.
Quelle méthode choisir selon votre profil ?
Le meilleur choix dépend de votre niveau de risque et de vos habitudes. Voici une grille simple.
Si vous êtes un utilisateur grand public ou débutant, activez au minimum la 2FA par SMS sur tous vos comptes. C’est imparfait, mais c’est infiniment mieux que rien. Si vous êtes à l’aise avec les applications, installez Authy (qui offre la sauvegarde cloud) ou 2FAS (open source, sans compte) et basculez vos comptes principaux dessus.
Si vous êtes un utilisateur averti, passez à l’application d’authentification sur tous vos comptes sans exception. Conservez vos codes de récupération dans un gestionnaire de mots de passe ou sur un support physique sécurisé. Activez les passkeys là où c’est proposé (Google, Apple, Microsoft) pour une expérience encore plus fluide.
Si vous avez un profil à risque élevé (professionnel manipulant des données sensibles, détenteur de cryptomonnaies, journaliste, militant), investissez dans une clé physique YubiKey compatible FIDO2. Achetez-en deux : une pour l’usage quotidien, une de secours rangée ailleurs. C’est la seule méthode qui résiste au phishing avancé.
Ce que la 2FA ne suffit pas à faire
La 2FA est une couche de sécurité, pas un bouclier absolu. Il est important de connaître ses limites pour ne pas se croire invulnérable.
Les attaques dites « real-time phishing proxy » (Evilginx, EvilProxy) permettent à un attaquant de se placer entre vous et le vrai site, en temps réel. Vous saisissez votre mot de passe et votre code 2FA sur ce qui ressemble au vrai site, l’attaquant les relaye instantanément au vrai service et capture votre session. Cette technique contourne la 2FA par SMS et par application. Seules les clés physiques FIDO2 et les passkeys y résistent, car elles vérifient le domaine du site avant de s’authentifier.
Un malware installé sur votre appareil peut aussi capturer le code TOTP au moment où vous le saisissez, ou voler le cookie de session après la connexion. La 2FA ne remplace pas les règles de base : utiliser un mot de passe fort et unique pour chaque compte, stocker ces mots de passe dans un gestionnaire dédié, maintenir ses logiciels à jour, et rester vigilant face au phishing.
La 2FA ne protège pas non plus contre l’ingénierie sociale si vous communiquez vous-même votre code à un faux conseiller bancaire au téléphone. Aucun service légitime ne vous demandera jamais de dicter votre code 2FA par téléphone.
Les 5 choses à faire aujourd’hui
Si vous ne deviez retenir qu’une liste d’actions concrètes, la voici, classée par ordre de priorité.
- Activez la 2FA sur votre boîte mail principale (Gmail, Outlook, iCloud). C’est le compte le plus critique : il sert à réinitialiser tous les autres.
- Protégez votre compte Apple ou Google, selon votre écosystème. Il donne accès à vos appareils, vos sauvegardes, vos achats.
- Sécurisez votre gestionnaire de mots de passe. Si vous n’en utilisez pas encore, c’est le moment d’en adopter un.
- Ajoutez la 2FA sur votre réseau social principal (Facebook, Instagram, X). Un compte piraté peut servir à arnaquer vos contacts.
- Vérifiez les réglages de sécurité de votre application bancaire : biométrie active, notifications d’opérations en temps réel, aucune validation sans action de votre part.
Cinq comptes, quelques minutes chacun. Le rapport entre l’effort demandé et le niveau de protection obtenu est difficile à battre. La 2FA ne rend pas vos comptes invulnérables, mais elle ferme la porte à l’écrasante majorité des attaques. Et pour la poignée de menaces qui la contournent, les passkeys et les clés FIDO2 prennent le relais. Autant commencer maintenant.
Ex-pentester reconvertie dans le journalisme parce qu'expliquer une faille est plus fun que la corriger. Léa traque les arnaques crypto et les fuites de données avec la même méfiance qu'un lien reçu par SMS inconnu. Sa devise : « ce n'est pas de la paranoïa si le risque est réel ».


