

Pourtant, la majorité des incidents repose sur les mêmes failles répétées : un mot de passe trop faible, un clic sur le mauvais lien, une connexion Wi-Fi non sécurisée. Ce guide passe en revue les cinq menaces les plus courantes, les réflexes qui réduisent vraiment l’exposition, et le protocole à suivre si un compte est compromis. Pas de jargon inutile : juste ce qu’il faut savoir pour agir.
Points essentiels
- 348 000 atteintes numériques enregistrées en France en 2024, +74 % en cinq ans (ministère de l’Intérieur).
- Le coût annuel de la cybercriminalité pour la France dépasse 118 milliards d’euros en 2024.
- L’hameçonnage est la première menace tous publics confondus, en hausse de 70 % en 2025 (Cybermalveillance.gouv.fr).
- Le piratage de compte occupe la deuxième place pour les particuliers, porté par le vol d’identifiants de messagerie et de réseaux sociaux.
- Un mot de passe unique et long par service, couplé à la double authentification, suffit à bloquer la grande majorité des attaques automatisées.
- En cas de piratage : changer le mot de passe immédiatement, déconnecter toutes les sessions actives, puis signaler sur cybermalveillance.gouv.fr.
- Les VPN gratuits non audités peuvent revendre vos données : mieux vaut un service payant reconnu ou s’en passer sur un réseau de confiance.point essentiel à retenir.
Pourquoi la cybersécurité vous concerne (vraiment)
Le chiffre est vertigineux : 348 000 atteintes numériques en une seule année en France, c’est près de 950 par jour, soit une toutes les 90 secondes. Et ce n’est que la partie émergée, car beaucoup de victimes ne déposent jamais plainte. La progression sur cinq ans, +74 %, montre que la tendance ne faiblit pas.
Côté coût, les estimations atteignent plus de 118 milliards d’euros de préjudice annuel pour la France en 2024, en comptant les pertes directes, les coûts de remédiation et les effets indirects sur l’activité économique.
Selon le Microsoft Digital Defense Report cité par Guardia Cybersecurity School, la France se classe au quatrième rang européen des pays où les clients Microsoft sont les plus touchés par une activité cyber, et au douzième rang mondial
La donnée qui change tout : 65 % des attaques visent des particuliers ou des très petites entreprises, pas des multinationales bardées de systèmes de défense. Le profil type de la victime, c’est quelqu’un qui a un compte Gmail, un compte Instagram, une banque en ligne et peut-être un petit site e-commerce.
En 2025, Cybermalveillance.gouv.fr a franchi le seuil de 500 000 victimes assistées, en hausse de 20 % par rapport à 2024. Ce volume s’explique en grande partie par des fuites de données massives :
- Free,
- France Travail,
- la Fédération Française de Football,
- plusieurs opérateurs de santé.
Quand vos données personnelles sont exposées sur le dark web, les escrocs peuvent personnaliser leurs attaques avec votre nom, votre adresse, vos habitudes. C’est pour ça que le phishing devient de plus en plus difficile à détecter.
Les cinq menaces les plus fréquentes en 2026
Le phishing (hameçonnage) reste, de loin, la première menace. Un e-mail, un SMS ou un appel audio imite un expéditeur connu (La Poste, votre banque, Ameli) et vous pousse à cliquer sur un lien ou à transmettre un code.
En 2025, cette menace a bondi de 70 % selon Cybermalveillance.gouv.fr, portée par la multiplication des données personnelles en circulation sur les marchés souterrains. Les vagues de smishing (SMS frauduleux) et de vishing (appels téléphoniques) se sont diversifiées et personnalisées.

Le vol de mots de passe par credential stuffing consiste à tester automatiquement, à grande échelle, des combinaisons identifiant/mot de passe issues de bases de données volées lors de fuites antérieures.
Si vous utilisez le même mot de passe sur plusieurs services, une seule fuite suffit à compromettre l’ensemble de vos comptes. Ce mécanisme alimente directement le piratage de compte, deuxième menace pour les particuliers avec une recrudescence marquée en 2024 et 2025.
Le ransomware grand public (rançongiciel) reste surtout l’apanage des attaques contre les organisations, mais des variantes ciblant les particuliers existent : vos photos de vacances chiffrées, vos documents professionnels bloqués, avec une demande de rançon en cryptomonnaie. La seule vraie parade est la sauvegarde régulière sur un support déconnecté.
Les arnaques sur les réseaux sociaux progressent fortement. Faux placements financiers appâtés via Instagram ou WhatsApp (+277 % en 2025 pour les particuliers), boutiques frauduleuses, faux conseillers bancaires qui rappellent leurs victimes après avoir récupéré leurs données dans une fuite. Le préjudice financier, autrefois de quelques centaines d’euros, peut aujourd’hui dépasser plusieurs dizaines de milliers d’euros.
Le piratage de compte (messagerie, réseaux sociaux, banque en ligne) ferme ce panorama. Une fois l’accès obtenu, le compte sert de tremplin : usurpation d’identité, fraude au virement depuis la messagerie compromise, sextorsion. En 2025, le piratage de compte professionnels est en tête des menaces pour les entreprises (+45 %).
Mots de passe : la base que tout le monde néglige
« 123456 » reste le mot de passe le plus utilisé en France. C’est un fait, pas un reproche : personne ne vous a jamais appris concrètement comment construire un mot de passe solide. La règle est simple : un mot de passe par service, au moins 14 caractères, mêlant lettres, chiffres et caractères spéciaux. Un mot de passe court (8 caractères) est craqué en quelques heures par un ordinateur ordinaire. Un mot de passe de 14 caractères bien construit résiste pendant des décennies.
Le problème réel, c’est la mémorisation. Personne ne peut retenir 80 mots de passe différents et robustes. La solution n’est pas d’en choisir un seul pour tout : c’est d’utiliser un gestionnaire de mots de passe.
Ces outils (Bitwarden, 1Password, Dashlane, Proton Pass, entre autres) génèrent, stockent et remplissent automatiquement des mots de passe complexes pour chaque site. Vous n’avez à retenir qu’un seul mot de passe maître.
Pour approfondir ce choix, consultez notre guide Gestionnaire de mots de passe : comparatif des meilleures solutions, ainsi que notre article sur comment créer un mot de passe sécurisé si vous préférez une méthode manuelle.
À éviter absolument :
- votre date de naissance,
- le prénom de vos enfants,
- le nom de votre animal de compagnie,
- ou tout mot du dictionnaire suivi de « 1 ».
Ces combinaisons sont les premières testées par les attaques automatisées.
Le phishing, c’est quoi et comment ne pas se faire piéger ?
Le phishing, c’est l’art de se faire passer pour quelqu’un d’autre afin de vous soutirer un code, un mot de passe ou un virement. Le message ressemble à un vrai : logo officiel, mise en page soignée, ton urgent. La différence se cache dans les détails. Quelques signaux d’alerte à repérer systématiquement :
- L’adresse e-mail de l’expéditeur ne correspond pas au domaine officiel (ex. : « service@ameli-remboursement.net » au lieu de « @ameli.fr »).
- L’URL du lien, si vous passez la souris dessus sans cliquer, pointe vers un domaine inconnu ou légèrement modifié (« paypa1.com » au lieu de « paypal.com »).
- Le message crée une urgence artificielle : « Votre compte sera suspendu dans 24 h », « Validez immédiatement ».
- On vous demande un code reçu par SMS que vous n’avez pas sollicité.
Les bons réflexes : ne cliquez jamais sur un lien reçu dans un SMS ou un e-mail suspect, tapez directement l’adresse du site dans votre navigateur. En cas de doute sur un appel prétendu de votre banque, raccrochez et rappelez le numéro officiel figurant au dos de votre carte.
Notre article Phishing : comment reconnaître et déjouer les arnaques par e-mail détaille les techniques les plus récentes et les outils de vérification disponibles.
À quoi sert un VPN et en avez-vous vraiment besoin ?
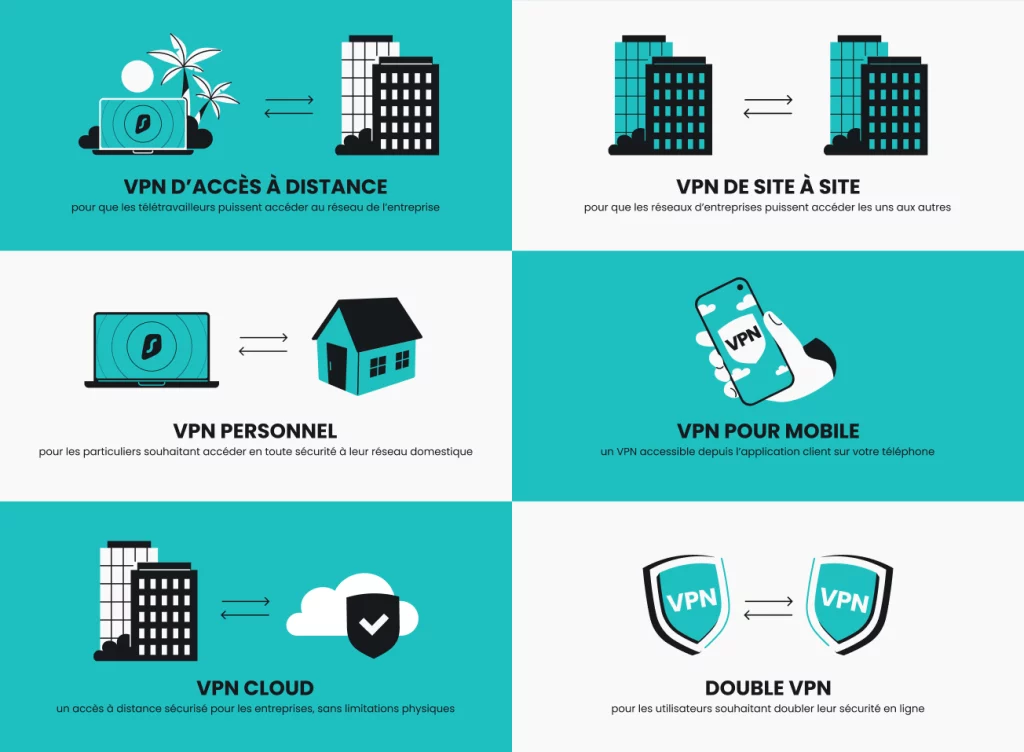
Un VPN (réseau privé virtuel) crée un tunnel chiffré entre votre appareil et internet. Concrètement, votre fournisseur d’accès, le Wi-Fi de l’hôtel ou du café, ou un éventuel attaquant sur le même réseau ne peut pas lire votre trafic.
C’est utile dans trois situations précises : les réseaux Wi-Fi publics non sécurisés (gares, aéroports, cafés), la protection de votre confidentialité vis-à-vis de votre opérateur, et l’accès à des contenus géographiquement restreints.
Deux mises en garde importantes. La première : un VPN ne vous rend pas anonyme et ne protège pas contre le phishing ou les logiciels malveillants. La seconde, plus grave : les VPN gratuits sans audit indépendant revendent souvent les données de navigation de leurs utilisateurs, ce qui est exactement l’inverse du but recherché.
Si vous choisissez un VPN, optez pour un service payant avec une politique de zéro log vérifiée (Mullvad, ProtonVPN, ExpressVPN font partie des références). Sur un réseau domestique de confiance, un VPN n’est pas indispensable au quotidien.
Notre article VPN : à quoi ça sert vraiment et quel choisir en 2026 ? compare les principales solutions disponibles en France.
Mon compte a été piraté : que faire en urgence ?
La première réaction est souvent la panique, et c’est compréhensible. Voici les cinq étapes à enchaîner sans attendre, dans l’ordre :
1. Changer le mot de passe du compte compromis immédiatement, depuis un appareil sain (pas celui que vous soupçonnez d’être infecté). Si vous ne pouvez plus vous connecter, utilisez la procédure de récupération par e-mail ou numéro de téléphone.
2. Déconnecter toutes les sessions actives. La quasi-totalité des plateformes proposent une option « Se déconnecter de tous les appareils » dans les paramètres de sécurité. L’attaquant perd ainsi l’accès même s’il avait maintenu une session ouverte.
3. Alerter la plateforme concernée via son formulaire de signalement d’incident ou de compromission de compte. Pour une banque, appelez directement le numéro d’opposition indiqué au dos de votre carte.
4. Vérifier tous les comptes liés. Si votre adresse e-mail a été piratée, tous les services auxquels elle sert d’identifiant sont potentiellement exposés. Changez les mots de passe des comptes les plus sensibles en priorité : banque, messagerie secondaire, réseaux sociaux.
5. Signaler sur cybermalveillance.gouv.fr pour obtenir une assistance personnalisée et, si une fraude financière est avérée, déposer plainte via la plateforme Thésée (escroqueries en ligne) du ministère de l’Intérieur.
Notre guide complet Mon compte a été piraté : que faire immédiatement ? détaille chaque étape avec les liens directs.
Les bons réflexes cyber à adopter dès aujourd’hui
Cinq actions, concrètes et accessibles, réduisent drastiquement la surface d’attaque :
Activer la double authentification (2FA) partout où c’est possible. C’est le verrou le plus efficace : même si un attaquant obtient votre mot de passe, il ne peut pas se connecter sans le code temporaire envoyé sur votre téléphone ou généré par une application. Commencez par votre adresse e-mail principale et votre banque. Une application d’authentification (Google Authenticator, Authy, ou l’application intégrée de votre gestionnaire de mots de passe) est plus sûre qu’un SMS, car les SMS peuvent être interceptés par des techniques dites de SIM swapping.
Faire les mises à jour sans les repousser. La grande majorité des attaques réussies exploitent des failles connues pour lesquelles un correctif existe déjà. Les mises à jour de votre système d’exploitation, de votre navigateur et de vos applications bouchent ces failles. Activer les mises à jour automatiques est la décision la plus simple à prendre.
Sauvegarder régulièrement vos données importantes sur un disque dur externe déconnecté du réseau ou sur un service cloud chiffré. La règle 3-2-1 est un bon repère : 3 copies, sur 2 supports différents, dont 1 hors site. C’est votre seule protection réelle contre un ransomware.
Méfiance sur les réseaux Wi-Fi publics. Évitez les opérations sensibles (banque, messagerie pro) sur un réseau public non sécurisé. Si c’est inévitable, utilisez un VPN fiable. En dernier recours, le partage de connexion depuis votre téléphone (4G/5G) est plus sûr qu’un Wi-Fi inconnu.
Vérifier si vos données ont été compromises sur des outils comme Have I Been Pwned (haveibeenpwned.com) : entrez votre adresse e-mail et le service vous indique si elle figure dans des bases de données volées publiées en ligne. Si c’est le cas, changez le mot de passe du ou des services concernés en priorité.
Ce guide vous donne les bases. Chaque sujet mérite un approfondissement : rendez-vous sur nos articles dédiés pour aller plus loin sur les mots de passe, le phishing, les VPN, les gestionnaires de mots de passe et la marche à suivre en cas de piratage. En cas d’incident, la ressource officielle de référence reste cybermalveillance.gouv.fr, qui propose un diagnostic gratuit et une mise en relation avec des professionnels.
« Avec des menaces qui se diversifient et qui se déclinent à l’envi pour chacun des publics, la cybersécurité s’impose comme un enjeu sociétal prioritaire. » Jérôme Notin, Directeur général de Cybermalveillance.gouv.fr, rapport d’activité 2024
La cybersécurité n’exige pas de devenir un expert. Elle demande surtout de corriger trois ou quatre mauvaises habitudes : réutiliser le même mot de passe, ignorer les mises à jour, cliquer sans vérifier. Ce sont ces failles-là que les attaquants exploitent en priorité, parce qu’elles sont les plus répandues et les plus faciles à automatiser.



