

Entre fin juillet et début août 2026, au moins six entreprises ont confirmé des compromissions de données touchant des millions de clients européens. Le point commun : des identifiants, des adresses ou des historiques d’achat qui circulent désormais sur des forums spécialisés.
La question n’est plus de savoir si une fuite vous concerne, mais laquelle.

Une semaine noire pour la cybersécurité
Le cas Intermarché illustre l’ampleur du phénomène. Selon Le Monde, environ 300 000 clients du service Drive ont vu leurs noms et adresses exposés début août 2026. Aucune donnée bancaire ni aucun mot de passe n’a été dérobé, mais l’incident s’ajoute à une liste qui s’allonge chaque semaine : Maisons du Monde, le site norvégien de petites annonces automobiles Cars.no, le service d’impression photo MyPhoto.
Steam n’a pas été épargné. La plateforme de jeux vidéo a subi une cyberattaque entre le 29 juillet et le 1er août 2026, avec des données personnelles de joueurs menacées de divulgation, rapporte Ouest-France. Pour une plateforme qui compte des dizaines de millions de comptes actifs, l’incident rappelle que même les géants du secteur restent des cibles de choix.
23andMe sanctionné : quand les données génétiques fuient
Le 14 juillet 2026, l’Attorney General de New York a infligé une amende de 18 millions de dollars à 23andMe.
Le motif : une protection insuffisante des données génétiques de ses clients, révélée par une fuite massive en 2023 qui avait touché près de 7 millions d’utilisateurs. Les données concernées, des profils ADN et des informations d’ascendance, sont par nature impossibles à changer, contrairement à un mot de passe.
« 23andMe a échoué à protéger les données génétiques les plus sensibles de millions de consommateurs. » Letitia James, communiqué de l’Attorney General de New York (2026)
Cette sanction, détaillée dans le communiqué officiel du bureau de l’Attorney General, marque un précédent pour les entreprises qui manipulent des données biométriques ou génétiques. Elle rappelle aussi une règle simple : plus une donnée est sensible et irréversible, plus sa fuite est durable pour la victime.
Vos identifiants ont peut-être fuité : les 4 gestes qui sauvent
Face à cette accumulation d’incidents, la bonne nouvelle est que la parade reste accessible à tous, sans compétence technique particulière. Quatre actions suffisent à réduire l’essentiel du risque.
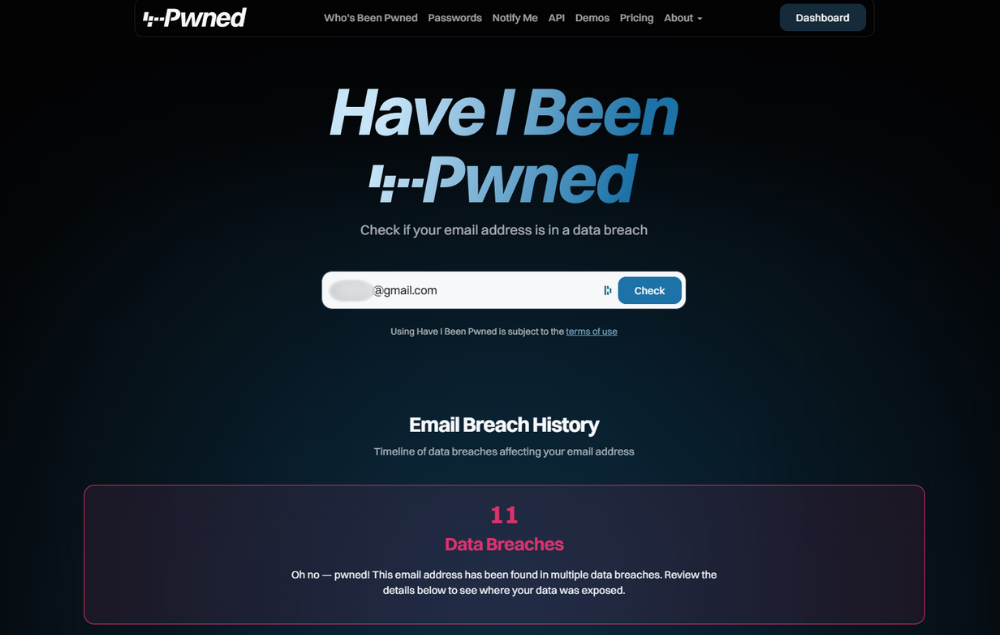
- Vérifier son exposition sur Have I Been Pwned, un site qui recense les fuites connues et indique si une adresse email y figure.
- Activer la double authentification (2FA) sur les comptes sensibles : messagerie, banque, réseaux sociaux. Même un mot de passe volé devient inutile sans le second facteur.
- Changer immédiatement les mots de passe réutilisés sur plusieurs sites, la faille la plus exploitée par les pirates après une fuite.
- Signaler l’incident au service concerné et surveiller les emails suspects dans les semaines suivantes, souvent une phase de phishing ciblé.
Un gestionnaire de mots de passe reste l’outil le plus efficace pour éviter la réutilisation d’un même identifiant sur dix comptes différents.
Pourquoi les fuites s’accélèrent en France
La France n’est pas un cas isolé, elle est le pays le plus compromis d’Europe en 2026.
Selon L’Usine Digitale, plus de 250 millions de données ont été exposées dans le pays depuis janvier 2026, et plus de 300 services ont été piratés sur la même période. Un volume qui traduit une industrialisation des attaques : les groupes cybercriminels automatisent la recherche de failles sur des milliers de sites e-commerce et de services grand public simultanément.
Pour approfondir les bases de la sécurité numérique au quotidien, notre guide complet cybersécurité 2026 détaille les outils et réflexes à adopter, au-delà du seul cas des fuites de données.
Retenez l’essentiel : une fuite ne rend pas automatiquement votre compte piraté, mais elle rend vos identifiants vulnérables s’ils sont réutilisés ailleurs. Vérifier son exposition, activer la 2FA et changer ses mots de passe faibles prend moins de dix minutes. Face à un rythme d’incidents qui ne ralentit pas, c’est le temps le mieux investi de la semaine.



